

 Espace Clients

Cartographier le parcours du document
Une impression confidentielle peut rester dans un bac accessible ; un scan peut partir vers un mauvais destinataire ou être conservé dans un dossier trop ouvert. Commencez par décrire le parcours : poste, file d’attente, appareil, stockage temporaire, destination finale et suppression. Assignez un responsable aux réglages de chaque étape.
Classez les usages par sensibilité. Des dossiers RH, pièces d’identité ou documents contractuels demandent des contrôles adaptés à leur accès réel. N’utilisez pas des documents sensibles pour une démonstration : préparez des fichiers fictifs permettant de vérifier les mêmes contraintes de droits et de lisibilité.
Contrôler la libération et les comptes
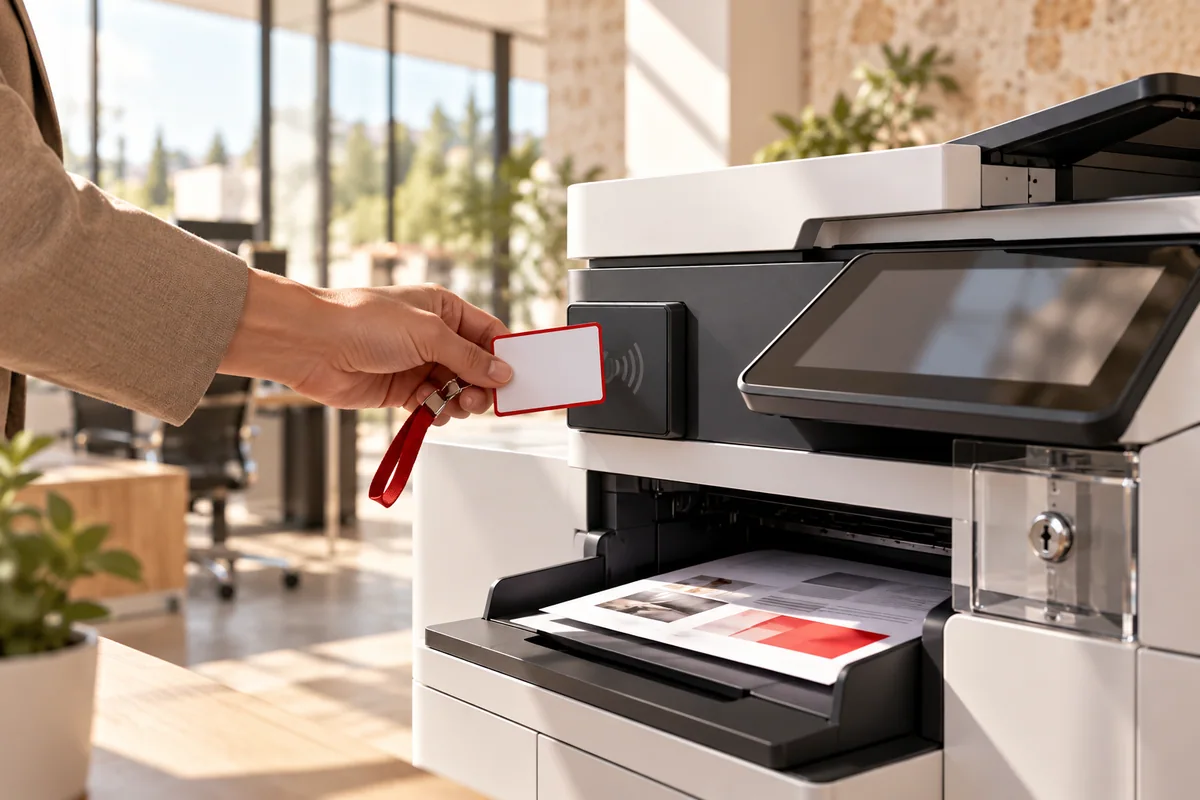
Lorsque le matériel et les logiciels le permettent, la libération d’un travail après authentification limite les documents abandonnés. Testez le badge, le code ou le mode retenu, puis la suppression automatique des travaux non récupérés. Une méthode partagée par tout un service ne fournit pas le même contrôle qu’une identité individuelle.
Remplacez les identifiants d’administration initiaux et limitez les droits de configuration. Séparez autant que possible l’usage courant de l’administration. Documentez la récupération d’accès sans conserver de mots de passe sur une étiquette près de l’appareil. Au départ d’un collaborateur, les droits du copieur doivent suivre la gestion des comptes de l’entreprise.
Sécuriser les destinations de numérisation
Privilégiez des destinations identifiées et des comptes techniques limités au besoin. Vérifiez les autorisations du dossier final : un scan correctement transmis peut rester visible par trop de personnes. Faites relire l’annuaire de destinataires et retirez les anciennes adresses. Une destination fréquente doit être identifiable sans ambiguïté à l’écran.
Les protocoles et méthodes d’authentification dépendent du matériel et des services. Vérifiez les versions de chiffrement, les certificats et la compatibilité avec la messagerie ou la GED. Évitez de réactiver un protocole ancien à l’échelle du système pour résoudre un problème local : étudiez plutôt la mise à jour ou une destination adaptée.
| Test | Résultat attendu |
|---|---|
| Compte sans droit sur un dossier | Impossible de consulter les scans concernés |
| Travail non libéré | Suppression selon la règle décidée |
| Erreur de destinataire | Parcours de correction et signalement connu |
| Compte utilisateur désactivé | Accès retiré selon le mécanisme retenu |
Recevoir le scan avec trois identités distinctes
Préparez un fichier fictif et trois rôles : compte technique de dépôt, lecteur autorisé et utilisateur sans droit. Déposez le document depuis le copieur, puis contrôlez sa présence et son ouverture avec le lecteur. Avec le troisième rôle, testez accès direct, recherche et éventuel aperçu. Un dépôt réussi ne prouve pas que le fichier est protégé contre les autres utilisateurs.
Faites ensuite échouer volontairement une destination de test autorisée. Vérifiez le message présenté, les informations conservées dans la file et la façon dont le responsable est prévenu. Ne corrigez pas l’échec en ouvrant le partage à tous. Le dossier de réception doit conserver les rôles testés, le réglage retenu et le résultat, sans exposer d’identifiants ou de vrais documents sensibles.
Maintenir l’appareil et organiser les traces
Inventoriez le modèle, la version logicielle et les services réseau actifs. Désactivez les fonctions inutilisées lorsque leur suppression est compatible avec les usages. Préparez les mises à jour avec un test de fonctionnement après intervention. Une segmentation réseau peut limiter l’exposition, mais doit être conçue avec le responsable informatique pour conserver les flux nécessaires.
Les journaux techniques aident à comprendre un incident. Définissez qui peut les consulter, leur contenu et leur conservation, en tenant compte des données personnelles. Ne transformez pas un besoin de sécurité en suivi systématique du contenu imprimé. Si un document part au mauvais endroit, prévoyez une procédure de signalement et une analyse de l’exposition.
Traiter la restitution comme une étape de sécurité
Un équipement peut conserver des carnets d’adresses, des paramètres et des données sur son stockage interne. Avant une reprise, un remplacement ou un retour de location, faites préciser la procédure d’effacement applicable au modèle et la trace remise. Une remise à zéro des seuls réglages visibles ne démontre pas l’effacement de toutes les données.
CAP Solutions intervient sur les systèmes d’impression exclusivement dans les Bouches-du-Rhône. Préparez avec votre responsable informatique les exigences de confidentialité et les destinations de scan pour définir une configuration et une maintenance adaptées, sans présumer que toutes les fonctions de sécurité sont présentes sur chaque modèle.
Sources documentaires
Références consultées pour la rédaction. Les fonctionnalités et conditions applicables sont à examiner pour votre configuration.
